IT部信息和数据资产安全管理规定——信息系统运行维护服务
第一章 总则
第一条 为规范IT部信息系统运行维护服务中的信息和数据资产安全管理,保障信息系统的保密性、完整性和可用性,防范数据泄露、篡改和丢失风险,依据《中华人民共和国网络安全法》《中华人民共和国数据安全法》《信息安全技术 网络安全等级保护基本要求》等法律法规及标准,结合部门实际,制定本规定。
第二条 本规定适用于IT部所有承担信息系统运行维护服务的人员(包括正式员工、外包服务人员、驻场运维人员等),以及所涉及的信息系统和数据资产的全生命周期安全管理。
第三条 信息系统运行维护服务中的数据资产管理应遵循“谁运维谁负责、谁使用谁负责”的原则,落实安全责任,确保数据在每个运维环节均得到有效保护。
第二章 数据资产分类与分级
第四条 IT部对运维服务涉及的数据资产实行分类分级管理。数据资产分为但不限于:系统配置数据、业务运行数据、用户个人信息、日志审计数据、备份数据、密钥与凭证数据、运维文档等。
第五条 根据数据敏感程度和影响范围,将数据资产分为三级:
(一)核心级:一旦泄露、篡改或丢失将对部门或单位造成严重影响的系统配置、密钥凭证、重要业务数据及用户敏感个人信息;
(二)重要级:一旦泄露或篡改将对业务运行产生较大影响的数据,如正常运行日志、部分业务数据、运维部署文档;
(三)一般级:可公开或内部低敏感度数据,如常规运维记录、非敏感统计信息。
第六条 不同级别的数据资产在存储、传输、访问、备份、销毁等环节应采取相应的安全控制措施。核心级数据访问须经IT部负责人审批,重要级数据访问须经运维主管审批。
第三章 运维服务安全管理要求
第七条 运维人员管理
(一)所有运维人员上岗前须签署保密协议,明确数据安全责任与违约后果;
(二)外包服务人员须经过安全背景审查,仅授予完成运维任务所必需的最小权限;
(三)运维人员离岗或外包服务结束时,须及时回收权限、账号、门禁卡等,并办理数据资产交接手续。
第八条 运维操作管理
(一)运维操作须通过堡垒机或统一运维审计系统进行,实现身份认证、权限控制和操作审计;
(二)高危操作(如数据导出、批量修改、系统重启等)须执行审批制度,并由第二人复核;
(三)禁止在非授权设备上存储、处理或传输数据和配置信息;禁止将生产环境数据直接复制至开发、测试或培训环境;
(四)确需使用生产数据用于测试的,须进行脱敏处理,并经IT部负责人批准。
第九条 访问控制管理
(一)实行基于角色的访问控制(RBAC),按照最小权限原则分配数据访问权限;
(二)定期(至少每季度一次)对运维账号和权限进行复核,清理冗余账号和过期权限;
(三)运维账号须采用多因素认证,禁止共享账号和口令。
第十条 数据传输与存储管理
(一)核心级和重要级数据在传输过程中须采用加密协议(如SSH、TLS等),禁止通过明文协议传输;
(二)数据存储介质须进行标识管理,核心级数据存储介质应加密存储并专柜存放;
(三)移动存储介质须统一登记、加密管理,禁止在运维终端上随意使用个人移动存储设备。
第十一条 备份与恢复管理
(一)制定数据备份策略,明确备份范围、频率、保留期限和存储位置,核心级数据每日备份并异地存储;
(二)定期对备份数据进行恢复演练(至少每半年一次),验证备份数据的可用性和完整性;
(三)备份数据访问须严格控制,备份介质的销毁须采用安全方式并做好记录。
第十二条 日志与审计管理
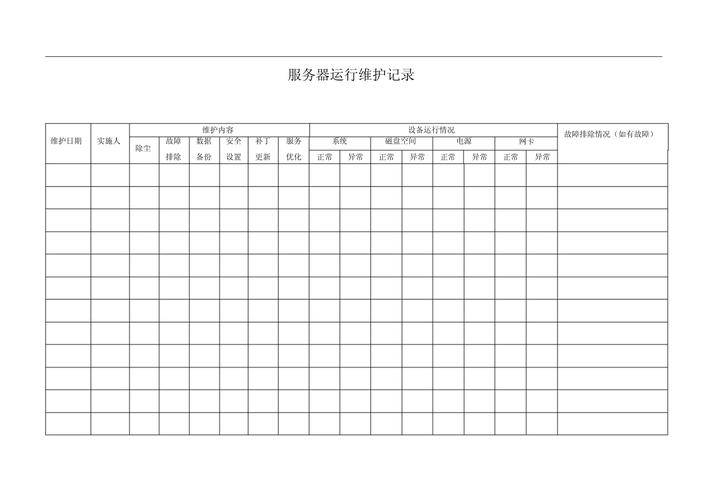
(一)信息系统运行维护服务中的关键操作须留存完整日志,日志保存期限不少于六个月;
(二)日志数据应集中存储,防止未授权删除和篡改,访问日志须经审批并记录;
(三)定期(至少每季度一次)对运维操作日志进行审计分析,及时发现异常行为和安全隐患。
第十三条 数据销毁管理
(一)数据资产在完成使命或超过保留期限后,须按照级别分类进行安全销毁;
(二)核心级数据存储介质的销毁须采用物理销毁或符合标准的数据擦除方式,并双人监督、记录归档;
(三)禁止将含有敏感数据的存储介质随意丢弃或转赠。
第四章 安全事件处置与责任追究
第十四条 对运维服务中发生的数据泄露、篡改、丢失等安全事件,应立即启动应急预案,采取补救措施,并按程序在二十四小时内向IT部负责人报告,重大事件按规定上报上级主管部门。
第十五条 违反本规定造成数据安全事件的,按照单位相关制度追究责任人及运维主管的责任;构成犯罪的,依法移送司法机关处理。
第五章 附则
第十六条 本规定由IT部负责解释和修订,自发布之日起施行。原有规定与本规定不一致的,以本规定为准。
如若转载,请注明出处:http://www.rongdeduo.com/product/41.html
更新时间:2026-10-24 04:45:29