美海军通过DevSecOps实现信息系统24小时内持续运行授权(cATO)的实践与启示
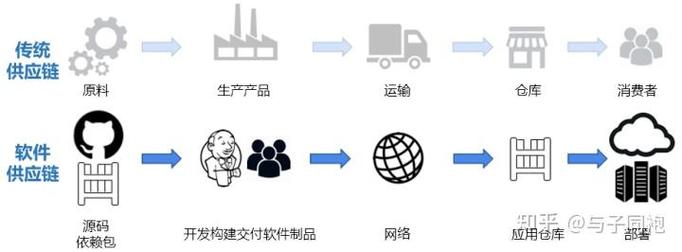
引言\n\n美国海军正在通过DevSecOps(开发、安全与运维一体化)转型,大幅缩短信息系统的授权运行周期。传统的运行授权(ATO)流程往往需要数月甚至更长时间,而海军通过持续运行授权(cATO)机制,已实现部分信息系统在24小时内获得运行授权。这一变革不仅提升了敏捷性,也为信息系统运行维护服务(运维服务)的模式带来了根本性变化。本文将分析美海军的cATO实践及其对运维服务的影响。\n\n## 一、从传统ATO到cATO:缩短授权周期\n\n传统ATO依赖阶段性安全评估和纸质文档,周期长、更新慢,难以适应快速迭代的软件交付。cATO利用DevSecOps工具链,将安全控制自动化嵌入持续集成/持续交付(CI/CD)流水线,实现安全证据的持续收集与监控。美海军通过“黑珍珠”等平台,将授权决策基于实时风险数据,从而支持在24小时内完成对特定系统或功能增量的运行授权。cATO的核心在于:安全连续监控、自动化合规检查、以及基于风险的实时决策。\n\n## 二、DevSecOps是实现cATO的技术基础\n\nDevSecOps将安全左移,在代码提交、构建、测试、部署各阶段嵌入自动化安全测试(如静态分析、软件成分分析、容器扫描)。美海军构建了标准化的CI/CD流水线(如“Navy DevSecOps”服务),集成Jira、GitLab、Jenkins、Terraform、Aqua Security等工具,自动生成安全工件并推送至授权仪表板。这种模式使安全证据从静态文档变为持续更新的数据集,cATO评估人员可实时访问证据,大幅缩短审查时间。24小时内授权的关键在于:当触发新的部署时,自动化管道执行快速安全验证,并结合持续监控数据,由授权系统快速批准有限功能的运行。\n\n## 三、cATO对信息系统运行维护服务的影响\n\n1. 运维重心前移:传统运维主要处理事件和变更,而cATO模式下运维团队需更早介入开发阶段,参与安全基线配置、监控策略制定。运维成为DevSecOps团队的一部分,实现“谁构建、谁运行”。\n2. 监控与响应自动化:cATO依赖持续监控,要求运维服务具备自动化日志采集、异常检测和告警能力。美海军采用安全信息和事件管理(SIEM)与自动化编排工具,实现安全事件的快速处置,并及时更新cATO授权状态。\n3. 变更管理新范式:cATO允许在授权边界内快速变更,无需每次重新走完整授权流程。运维团队需建立变更影响分析与快速回滚能力,确保变更不破坏安全姿态。\n4. 服务等级协议(SLA)更新:由于部署频率提高,运维服务的SLA需定义更快的恢复时间和更紧密的协作节奏,以保证cATO的持续有效性。\n\n## 四、挑战与应对\n\n美海军在推进cATO过程中也面临挑战:一是遗留系统与云原生系统并存,安全工具链不统一;二是运维人员需掌握DevSecOps技能;三是授权官员对自动化证据的信任需逐步建立。为此,海军通过培训认证、设立DevSecOps卓越中心、制定统一的安全控制基线(如STIGs的自动化检查)来应对。采用“治理即代码”将授权策略转化为可执行规则,减少人工判断。\n\n## 五、启示\n\n美海军的实践表明,通过DevSecOps实现24小时内cATO是可行的。对于信息系统运行维护服务而言,运维再也无法与开发安全分离,而应成为持续授权链中的关键一环。组织需投资自动化安全工具链,重塑运维团队技能,并建立基于风险的持续授权文化。只有这样,才能在保障安全的同时获得极速交付能力。
如若转载,请注明出处:http://www.rongdeduo.com/product/35.html
更新时间:2026-10-24 18:21:18