信息系统安全集成、安全运维与运行维护服务资质 构建可信数字服务的基石
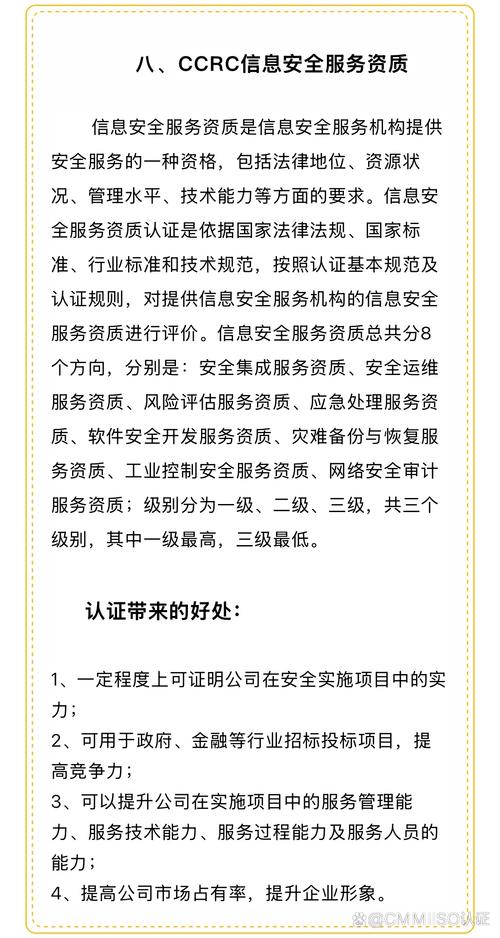
在数字化浪潮席卷各行各业的今天,信息系统已成为政府、企业和社会运转的核心支撑。随之而来的安全风险与运维挑战日益复杂,如何选择具备专业能力的服务商,成为保障业务连续性和数据安全的关键。信息系统安全集成服务资质、安全运维服务资质以及信息系统运行维护服务资质,共同构成了衡量服务商综合服务能力的重要标尺。
一、信息系统安全集成服务资质:从源头筑牢安全防线
信息系统安全集成服务,是指在系统规划、设计、建设阶段,将安全防护措施与信息系统深度整合的专业服务。而安全集成服务资质,则是衡量服务商是否具备这种全程安全设计、实施与验证能力的权威证明。
资质的核心价值体现在三个方面:
- 系统性安全设计能力:持有资质的企业能够从物理安全、网络安全、主机安全、应用安全、数据安全等多个层面进行统一规划,避免“打补丁”式的被动防护。
- 工程实施与验证经验:资质要求企业具备丰富的落地案例,能够确保安全措施在复杂环境中有效运行,并通过严格测试验证。
- 法规与标准合规性:资质认证过程严格对照国家网络安全等级保护、关键信息基础设施安全保护等要求,使服务成果更易于通过合规审查。
对于甲方单位而言,选择具备该资质的服务商,相当于为信息系统植入了“安全的基因”,大大降低了后期返工和系统的内生风险。
二、安全运维服务资质:让安全防护持续在线
系统上线并非终点,而是安全运营的起点。安全运维服务资质,针对的是系统运行阶段的安全监测、分析、响应与恢复服务能力。它重点关注“持续对抗”中的实战水平。
安全运维服务资质的核心考察点包括:
- 安全监测与预警:是否具备7×24小时的安全态势感知能力,能够及时发现异常流量、入侵行为、恶意代码等。
- 事件响应与处置:面对安全事件能否快速定位、隔离、清除,并恢复业务,同时形成溯源与改进报告。
- 漏洞管理与加固:定期进行漏洞扫描、渗透测试、配置核查,并推动闭环整改。
- 应急演练与灾备:是否具备成熟的应急预案,以及定期演练和灾难恢复的实际操作能力。
持有安全运维服务资质的企业,通常都建立了规范的安全运营中心流程,人员、工具、流程三位一体,能够帮助客户将安全风险控制在可接受范围内,保障业务稳定运行。
三、信息系统运行维护服务:保障业务永续的基础支撑
与安全运维侧重攻防对抗不同,信息系统运行维护服务涵盖面更广,侧重IT基础设施和业务系统的日常稳定运行。其资质体系通常从人员技能、服务流程、技术工具、备件保障、服务级别管理等多个维度进行评估。
信息系统运行维护服务能力的核心要素:
- 基础环境运维:机房动力、网络设备、服务器、存储等硬件资源的监控与维护。
- 系统与软件运维:操作系统、中间件、数据库及业务应用的巡检、调优、故障排除。
- 服务台与事件管理:规范的用户支持流程,明确响应时间、解决时间等SLA指标。
- 变更与配置管理:确保系统变更可控、配置信息准确,降低人为故障风险。
- 数据备份与恢复:制定并执行有效的备份策略,定期验证恢复能力。
取得信息系统运行维护服务资质,意味着服务商建立了标准化、流程化、可度量的运维体系,能够为客户提供稳定、高效、可追溯的运维保障,是业务连续性的压舱石。
四、三者协同:构建全生命周期服务闭环
安全集成、安全运维、运行维护三项资质并非孤立存在,而是覆盖了信息系统“规划建设—运行维护—安全运营”的完整生命周期。
一个理想的数字化服务伙伴,应当同时具备或有效整合这三项能力:
- 建设期:通过安全集成,将安全要求前方到设计蓝图中;
- 运维期:通过运行维护,确保系统高效稳定、故障快速处置;
- 安全运营期:通过安全运维,抵制不断演变的外部威胁,实现主动防御。
在合规层面,等级保护2.0、数据安全法、关键信息基础设施保护条例等法规均对系统建设、运维和安全提出了明确要求。具备这三类资质的服务商,能够帮助客户更顺畅地满足监管要求,降低合规成本。
五、如何选择具备资质的服务商
面对市场上各类服务商,建议从以下角度评估:
- 资质真实性:通过国家认证认可监督管理委员会或相关权威机构网站核实资质证书及有效期。
- 资质等级与范围:不同等级对应不同规模和复杂度的项目,需与自身需求匹配。
- 案例与团队:考察其在同类行业、同类规模项目中的实际经验,以及核心人员的持证情况。
- 服务交付体系:是否有标准化的服务流程、工具平台和质量管控机制。
- 应急响应能力:尤其在安全运维方面,能否提供本地化、快速响应的支撑。
六、
信息系统安全集成服务资质、安全运维服务资质、信息系统运行维护服务,共同构成了数字化服务能力的“三角支柱”。对于建设方,它们确保系统从诞生起就安全健壮;对于运营方,它们保障系统时刻在线、风险可控。在日益严峻的网络安全形势下,优先选择具备完整资质体系的服务商,既是合规的要求,更是业务安全的理性选择。以资质为尺,方能丈量可信服务的真正高度。
如若转载,请注明出处:http://www.rongdeduo.com/product/5.html
更新时间:2026-10-24 18:57:05